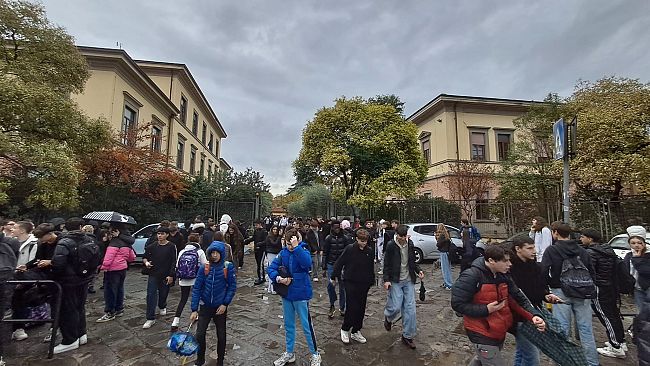
Un'e-mail firmata da un improbabile "Andropov, leader del Misoginistan". In un Paese dotato di anticorpi digitali e maturità comunicativa, sarebbe bastato scorrere la prima riga per archiviare il messaggio come spazzatura informatica, un banale episodio di spam-as-a-weapon. Invece, poche righe farneticanti inviate alle caselle di posta di centinaia di istituti scolastici e ai vertici istituzionali sono bastate per innescare un cortocircuito sistemico: evacuazioni di massa, famiglie nel panico e la convocazione d'urgenza dei vertici della sicurezza nazionale a Palazzo Chigi.
La più insidiosa vulnerabilità moderna non risiede soltanto nella sofisticazione degli attacchi hacker di matrice statale, ma nell'estrema fragilità delle nostre istituzioni di fronte al disturbo informatico ad hoc. Quando manca la capacità di disinnescare la disinformazione a basso costo e di infondere una tranquilla certezza nei cittadini, anche la minaccia più grottesca si trasforma in un'arma di distrazione di massa.
Per comprendere cosa si nasconda davvero dietro gli allarmi bomba che hanno scosso il Paese nelle ultime ore, tracceremo un'analisi in quattro punti chiave:
- La tecnologia del terrore a basso costo: come il dark web consente di acquistare domini governativi compromessi per soli 100 dollari;
- Lo scontro politico: tra le accuse di paralisi gestionale e la rivendicazione della maturità istituzionale del Governo;
- L'effetto domino sulle infrastrutture critiche: dal rischio paralisi negli ospedali alla mossa strategica di coinvolgere Sogei per la sovranità digitale;
- Il paradosso della sicurezza: il contrasto stridente tra un'amministrazione che evacuano edifici in tre minuti per una mail farlocca e l'inerzia secolare verso l'edilizia scolastica a rischio crollo.
Approfondimenti
Mentre il dibattito pubblico inseguiva lo spettro di ipotetiche superpotenze o cellule terroristiche coordinate, l'analisi tecnica esclusiva condotta da Decripto.org ha smontato l'illusione della cyber-guerra, rivelando la natura asimmetrica della minaccia. La seconda ondata di minacce, recapitata la mattina del 12 novembre 2026 a scuole e Palazzo Chigi con l'oggetto "Messaggio dall'Italia. Siete in pericolo", partiva dal dominio r11.deped.gov.ph, riconducibile all'ufficio della Regione XI (area di Davao) del Ministero dell'Istruzione delle Filippine.
Nessun attacco d'élite. Ciò a cui abbiamo assistito è il classico riciclo di credenziali rubate che circolano da mesi nei bassifondi della rete:
- Marzo 2025: Lo stesso identico dominio filippino era stato utilizzato in una truffa di finti recruiter su LinkedIn ai danni della società Merz Therapeutics, mirata a sottrarre dati a persone in cerca di lavoro negli Stati Uniti.
- Maggio 2026: Il gruppo hacker NullSec Philippines aveva rivendicato l'attacco alla piattaforma formativa del medesimo ministero, esfiltrando un database di circa 999.995 righe di dati utente.
- Mercato nero da 100 dollari: Sul dark web l'accesso a caselle mail governative compromesse viene venduto a prezzi stracciati. Acquistare un'infrastruttura istituzionale bucata costa quanto una cena fuori.
Il continuo cambio di mittente a ogni ondata — da un'università taiwanese il primo giorno al ministero filippino il secondo — risponde a una logica di molestia informatica asimmetrica: generare il massimo caos istituzionale con il minimo sforzo finanziario.
La paralisi prodotta dal cyber-disturbo ha immediatamente valicato i cancelli delle scuole per accendere un aspro scontro politico, evidenziando il corto circuito tra la percezione del rischio e la capacità di risposta delle istituzioni.
L'ex Presidente del Consiglio Matteo Renzi, all'uscita da un confronto a Palazzo Chigi con la Premier Giorgia Meloni, ha attaccato frontalmente la gestione dell'emergenza: "È bastata una email ridicola, inviata da tal Andropov leader del Misoginistan (e già questo avrebbe dovuto chiarire tutto), per gettare nel panico famiglie e insegnanti. La colpa ovviamente non è loro ma di chi – le Autorità – non sono state in grado di rassicurare da subito spiegando la verità: era spam, era fuffa, era il nulla."
L'eurodeputato di Fratelli d'Italia (FdI-ECR) Francesco Torselli ha accusato Renzi di puro sciacallaggio mediatico, rivendicando il lavoro strategico condotto dal Governo Meloni in sinergia con i tavoli europei su dossier complessi come il Cyber Security Act, il CADA e il Digital Networks Act. Torselli ha risposto con una sferzante stoccata politica: "All’indomani degli attacchi informatici che hanno colpito l’Europa, è decisamente svilente ascoltare le parole di un ex Presidente del Consiglio che, pur di ritrovare un po’ di visibilità, strumentalizza un tema così delicato per attaccare il Governo Meloni... Se vuole dare il proprio contributo alla difesa delle infrastrutture digitali europee, si impegni a superare la soglia del 3% alle prossime elezioni europee, così da entrare in Parlamento. Quando prenderà i voti necessari, saremo ben lieti di ascoltarlo."
Il caos scolastico ha agito da rilevatore di vulnerabilità, costringendo il Paese a porsi una domanda inquietante: cosa accadrebbe se una simile tattica di saturazione informatica venisse diretta contro i sistemi della Sanità pubblica?
In Toscana, dove l'allarme ha bloccato oltre 400 plessi scolastici, i consiglieri regionali di Forza Italia Marco Stella e Jacopo Ferri hanno depositato un'interrogazione urgente alla Giunta. Il timore espresso riguarda la tenuta di pronto soccorso, Aziende USL e strutture ospedaliero-universitarie. Il blocco delle cartelle cliniche digitali, l'inaccessibilità dei sistemi di prenotazione o l'evacuazione incontrollata di presidi medici rappresenterebbero una minaccia diretta alla vita dei cittadini. Stella e Ferri hanno messo in discussione l'intenzione dell'assessore regionale Lenzi di investire 30 milioni di euro per realizzare un "palazzo della cyber sicurezza", esigendo invece massima trasparenza sui bilanci di Estar e sui risultati concreti degli investimenti già effettuati tramite il Piano regionale per la cyber sicurezza.
La consapevolezza che la sicurezza digitale sia ormai sicurezza nazionale ha spinto il Governo a convocare d'urgenza a Palazzo Chigi il Comitato interministeriale per la sicurezza della Repubblica, sedendosi al tavolo con l'Amministratore Delegato di Sogei, Cristiano Cannarsa.
Un'iniziativa salutata con favore dalla Fondazione Aidr. Il Direttore Generale Francesco Pagano ha rimarcato come l'Italia debba superare la frammentazione dei propri sistemi informatici, affidando in modo strutturale a Sogei la governance e la tutela tecnologica della Pubblica Amministrazione: "La sicurezza digitale dello Stato non può dipendere dall'emergenza del momento. La sovranità tecnologica non si proclama: si esercita. E se il Governo riconosce Sogei quando scatta l'allarme nazionale, deve avere il coraggio di valorizzarla anche quando si tratta di governare il futuro digitale del Paese. Basta annunci. Servono decisioni."
Il cortocircuito provocato dalle mail dal Pacifico porta a galla una profonda ipocrisia sistemica: la sproporzione drammatica tra la reattività dello Stato di fronte a un fantasma digitale e la sua secolare lentezza nel risolvere i rischi fisici tangibili.
Da un lato, Vincenzo Donvito Maxia, Presidente dell'ADUC (Associazione Diritti Utenti e Consumatori), rileva come questi allarmi a catena trovino terreno fertile nel profondo deficit di fiducia degli studenti verso l'istituzione scolastica. Rispondere a mitomani o bravate emulative con una logica puramente repressiva o poliziesca è un'illusione ottica: senza la ricostruzione di un patto di credibilità tra Stato e giovani, il sistema rimarrà sempre ostaggio del primo disturbatore di turno.
Dall'altro lato, la denuncia del Coordinamento Nazionale Docenti della disciplina dei Diritti Umani, presieduto dal prof. Romano Pesavento, proietta un'ombra cupa in vista della Giornata nazionale per la sicurezza nelle scuole (22 novembre). La memoria corre inevitabilmente ai costi umani reali pagati dal Paese: le 28 vittime (27 bambini e una maestra) della scuola Francesco Jovine a San Giuliano di Puglia nel 2002 e la morte dello studente Vito Scafidi al liceo Darwin di Rivoli nel 2008 per il crollo di un contro-soffitto.
Il contrasto è stridente: centinaia di scuole vengono evacuate in pochi minuti per una mail da 100 dollari arrivata da Davao, mentre gli stessi istituti convivono per anni con solai fatiscenti, crepe strutturali e intonaci pronti a staccarsi.
Per disinnescare questa ipocrisia, il CNDDU propone una riforma operativa precisa:
- Tracciabilità pubblica dei rischi: affiancare all'Anagrafe dell'edilizia scolastica un sistema trasparente in cui ogni criticità edilizia accertata sia visibile a cittadini e famiglie, con indicazione chiara dell'amministrazione responsabile.
- Meccanismo di verifica rafforzata: l'introduzione dell'obbligo di intervento da parte di un livello istituzionale sovraordinato quando una criticità strutturale segnalata rimanga irrisolta oltre i termini stabiliti per legge.
- Rendicontazione della durata del rischio: trasformare il 22 novembre nella scadenza in cui le istituzioni devono rendere conto pubblicamente non dei cantieri annunciati, ma del tempo per cui hanno lasciato permanere gli studenti all'interno di edifici con pericoli già documentati.
La vicenda degli allarmi bomba di novembre traccia un ritratto impietoso della nostra società iperconnessa. Ci ha dimostrato quanto sia economico disarticolare le routine di un intero Stato attraverso l'uso cinico di credenziali compromesse acquistate sul dark web. Ha rivelato l'impreparazione di protocolli pubblici che non sanno distinguere lo spam dall'attacco strategico, ed ha mostrato l'abisso che separa la prontezza nel reagire alle minacce informatiche virtuali dall'inerzia profonda verso la sicurezza fisica del territorio.
Difendere la sovranità di un Paese non significa rincorrere l'isteria del momento con annunci muscolari. Significa costruire infrastrutture informatiche solide ed essenziali — affidando a realtà come Sogei la regia del digitale pubblico — e al contempo restituire autorevolezza alle istituzioni attraverso la manutenzione reale ed efficiente delle proprie strutture fisiche.